


 English
ออกแบบระบบรองรับ PDPA ต้องเริ่มจากรู้ว่าเก็บข้อมูลอะไร เพื่ออะไร ส่งให้ใคร และเก็บนานเพียงใด การเพิ่มช่องติ๊กยินยอมไม่ได้ทำให้ทุกกระบวนการถูกต้องโดยอัตโนมัติ ระบบต้องสะท้อนฐานการประมวลผล นโยบายข้อมูล และหน้าที่ขององค์กรที่ใช้กับกิจกรรมนั้นจริง
ออกแบบระบบรองรับ PDPA หมายถึงอะไร
เป็นการนำมาตรการด้านข้อมูล สิทธิ์ ความปลอดภัย และกระบวนการใช้สิทธิมาเป็นส่วนหนึ่งของระบบ ต้องทำร่วมกับผู้รับผิดชอบกฎหมายและข้อมูล เพราะซอฟต์แวร์อย่างเดียวไม่อาจรับรองว่าองค์กรปฏิบัติตามทุกหน้าที่แล้ว
ตาม พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 การเก็บข้อมูลต้องมีวัตถุประสงค์และเงื่อนไขที่ชอบด้วยกฎหมาย ความยินยอมเป็นหนึ่งในฐานที่ใช้ได้ ไม่ใช่ฐานเดียวสำหรับทุกงาน
Privacy by Design ทำงานอย่างไร
ทำ Data Inventory และ Data Flow ก่อนสร้างหน้าจอ ระบุข้อมูลส่วนบุคคล ข้อมูลอ่อนไหวตามกฎหมาย ผู้ควบคุม ผู้ประมวลผล และปลายทางที่รับข้อมูล จากนั้นกำหนดมาตรการตามวัตถุประสงค์และความเสี่ยง
แยกข้อมูลที่จำเป็นต่อการให้บริการออกจากข้อมูลการตลาด หากใช้ความยินยอม ต้องมีหลักฐานเวอร์ชันข้อความ วัตถุประสงค์ และการถอน โดยไม่เปลี่ยนฐานที่ใช้อย่างเงียบ ๆ ในโค้ด
Architecture ของระบบข้อมูลส่วนบุคคล
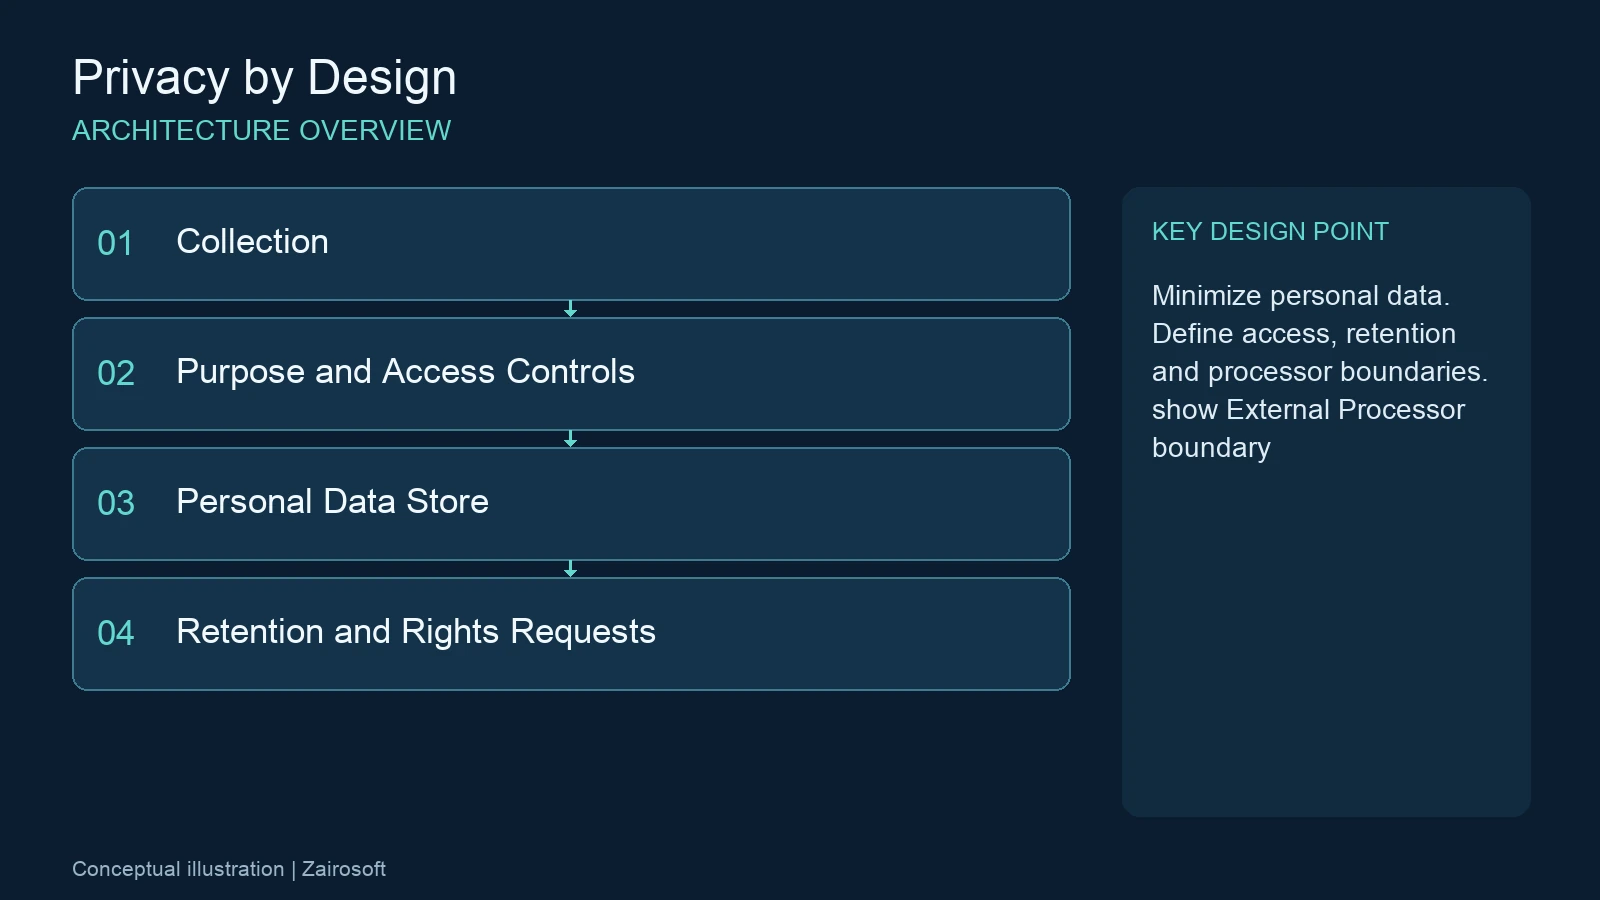
User → Application → Authorization → Personal Data Store พร้อมบริการ Privacy Request, Retention Job และ Audit Log แยกการเข้าถึงข้อมูลจริงออกจากข้อมูลสำหรับทดสอบและวิเคราะห์
ข้อมูลที่ปกปิดชื่อบางส่วนยังอาจระบุตัวบุคคลได้เมื่อรวมกับข้อมูลอื่น การทำ Pseudonymization จึงไม่เท่ากับ Anonymization เสมอไป และควรควบคุมการเข้าถึงกุญแจเชื่อมกลับ
Workflow ออกแบบก่อนพัฒนา
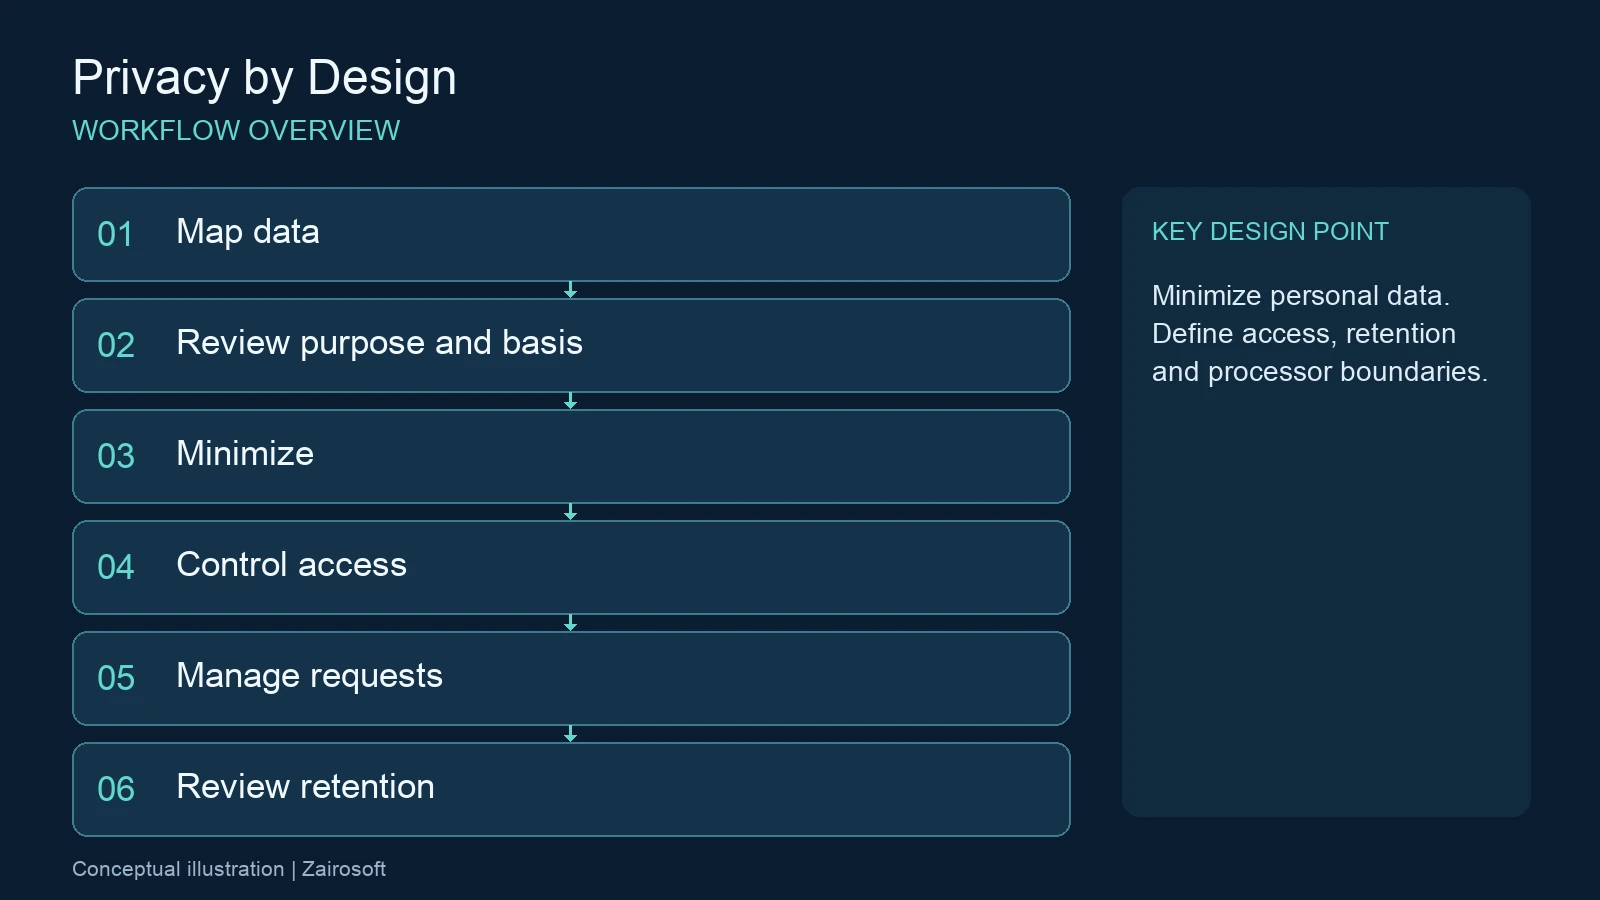
- ระบุวัตถุประสงค์และผู้รับผิดชอบกิจกรรม
- ตรวจฐานการประมวลผลและข้อมูลที่จำเป็น
- ทำ Privacy Notice และข้อความที่ใช้จริง
- กำหนด Role, Scope และการส่งออก
- กำหนด Retention และข้อยกเว้นการเก็บ
- ออกแบบคำขอใช้สิทธิและการตรวจตัวตน
- ทดสอบเหตุละเมิด การลบ และการส่งต่อข้อมูล
ประโยชน์ทางธุรกิจและเทคนิค
ธุรกิจรู้ภาระการดูแลข้อมูลและลดข้อมูลที่เก็บโดยไม่มีเหตุผล ทีมเทคนิคมีขอบเขตชัดสำหรับ Log, Export และ Test Data จึงลดการแก้ย้อนหลังเมื่อมีคำขอใช้สิทธิ
ต้นทุนที่ต้องประเมินรวมงานทำ Data Map การเชื่อมข้อมูลหลายบริการ การทดสอบ Retention และการดูแลผู้ประมวลผล ไม่ควรซื้อฟีเจอร์ Consent แล้วถือว่างานข้อมูลทั้งหมดจบ
กรณีใช้งาน: ระบบพนักงานและแอปภาคสนาม
ตัวอย่างสมมติ: แอปบันทึกตำแหน่งพนักงานเพื่อยืนยันการเข้าพื้นที่ ต้องพิจารณาว่าต้องเก็บตำแหน่งต่อเนื่องหรือเก็บเฉพาะเมื่อทำงาน การเก็บข้อมูลเกินเวลางานอาจไม่สัมพันธ์กับวัตถุประสงค์
การใช้ข้อมูลพนักงานไม่ควรตั้งสมมติฐานว่าทุกกิจกรรมอาศัยความยินยอมได้เหมือนกัน ให้ฝ่ายที่รับผิดชอบตรวจฐานและความจำเป็นก่อนเลือกวิธีในระบบ
Security และการรับมือเหตุละเมิด
ใช้สิทธิ์ขั้นต่ำ MFA สำหรับบัญชีสำคัญ การเข้ารหัสตามความเสี่ยง การจัดการ Key และการตรวจเข้าถึง เอกสารกฎหมายกำหนดหน้าที่ด้านมาตรการความมั่นคงปลอดภัยและการแจ้งเหตุในมาตรา 37
เมื่อเข้าเงื่อนไขต้องแจ้งสำนักงาน ให้ดำเนินการโดยไม่ชักช้าและภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่สามารถกระทำได้ เว้นแต่ไม่เสี่ยงต่อสิทธิและเสรีภาพ และกรณีความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลโดยไม่ชักช้าพร้อมแนวทางเยียวยา ควรมีขั้นตอนประเมินและเก็บหลักฐานที่ตรวจสอบได้
Scalability และ Integration กับผู้ให้บริการ
กำหนด Data Contract ว่าบริการภายนอกรับข้อมูลใด ใช้เพื่ออะไร เก็บที่ไหน และลบอย่างไร ประเมินหน้าที่เกี่ยวกับการส่งข้อมูลต่างประเทศตามกรณีจริงก่อนเลือก Cloud หรือ AI Provider
สำหรับข้อมูลจำนวนมาก ใช้ Job ที่ติดตามสถานะการลบหรือส่งออกได้ จัดการ Backup ด้วยรอบอายุและขั้นตอนหลัง Restore เพื่อไม่ให้ข้อมูลที่ลบไปแล้วกลับสู่การใช้งานโดยไม่ตรวจ
ปัญหาที่พบบ่อยและ Best Practices
ปัญหาคือเก็บข้อมูลทุกช่องเผื่อใช้ ใช้ข้อมูลจริงใน Staging และมี Export ที่ไม่จำกัดสิทธิ์ ควรสร้าง Data Dictionary ระบุความจำเป็นและ Owner พร้อมทดสอบว่าผู้ไม่มีสิทธิ์ดาวน์โหลดไม่ได้
คำขอลบต้องตรวจข้อยกเว้นและหน้าที่เก็บรักษาที่เกี่ยวข้อง ไม่ลบเอกสารทุกระบบทันทีโดยอัตโนมัติ ต้องมีเหตุผล ผลดำเนินการ และผู้รับผิดชอบตามประเภทคำขอ
แนวทางระยะถัดไป
เมื่อเพิ่ม AI หรือ Analytics ให้อัปเดต Data Flow และวัตถุประสงค์ก่อนนำข้อมูลเข้าโมเดล วัดว่าการลดข้อมูลและการกำหนด Retention ทำงานจริง ไม่พึ่งเอกสารนโยบายที่ไม่ตรงกับ Application
สรุปการออกแบบระบบรองรับ PDPA
ให้การออกแบบระบบรองรับ PDPA ครอบคลุมการเก็บ ใช้ ส่งต่อ ควบคุมสิทธิ์ และจัดการวงจรชีวิตข้อมูล ร่วมตรวจทั้งกฎหมาย กระบวนการ และเทคโนโลยีตามบริบทของบริษัท
จุดตรวจสำคัญของ ออกแบบระบบรองรับ PDPA
- มี Data Inventory, วัตถุประสงค์ และ Owner
- ฐานการประมวลผลผ่านผู้รับผิดชอบตรวจ
- Privacy Notice ตรงกับข้อมูลที่ใช้จริง
- มี Retention และกระบวนการคำขอใช้สิทธิ
- มี Incident Workflow และเงื่อนไขแจ้งเหตุ
เตรียมข้อมูลเพื่อประเมินระบบกับ Zairosoft
หากต้องการประเมินแนวทางพัฒนาหรือปรับระบบ เตรียมData Flow และผู้รับผิดชอบข้อมูล เพื่อให้การคุยเริ่มจากขอบเขตและความเสี่ยงที่ชัดเจน ดูข้อมูลบริการและช่องทางติดต่อได้ที่ Zairosoft
คำถามที่พบบ่อย
ระบบรองรับ PDPA ต้องมี Consent ทุกหน้าไหม?
ไม่จำเป็น ต้องเลือกฐานการประมวลผลให้ตรงกิจกรรมและเงื่อนไขกฎหมาย หากใช้ความยินยอมให้มีหลักฐานและกระบวนการถอนที่เหมาะสม
เข้ารหัสข้อมูลแล้วถือว่าปฏิบัติตาม PDPA ครบหรือไม่?
ไม่ครบ การเข้ารหัสเป็นมาตรการหนึ่ง ยังต้องพิจารณาวัตถุประสงค์ ฐานการประมวลผล การแจ้งข้อมูล สิทธิ์ และอายุจัดเก็บ
เจ้าของข้อมูลขอลบแล้วต้องลบทุกอย่างทันทีหรือไม่?
ต้องตรวจเงื่อนไขสิทธิและข้อยกเว้น เช่น หน้าที่เก็บตามกฎหมาย พร้อมบันทึกผลและเหตุผลตามกระบวนการที่ผู้รับผิดชอบกำหนด
ส่งข้อมูลให้ AI ภายนอกต้องพิจารณาอะไร?
พิจารณาข้อมูลที่จำเป็น ข้อตกลงผู้ประมวลผล การใช้และเก็บข้อมูลของผู้ให้บริการ การส่งข้อมูลต่างประเทศ และมาตรการควบคุมก่อนใช้งาน
