


 English
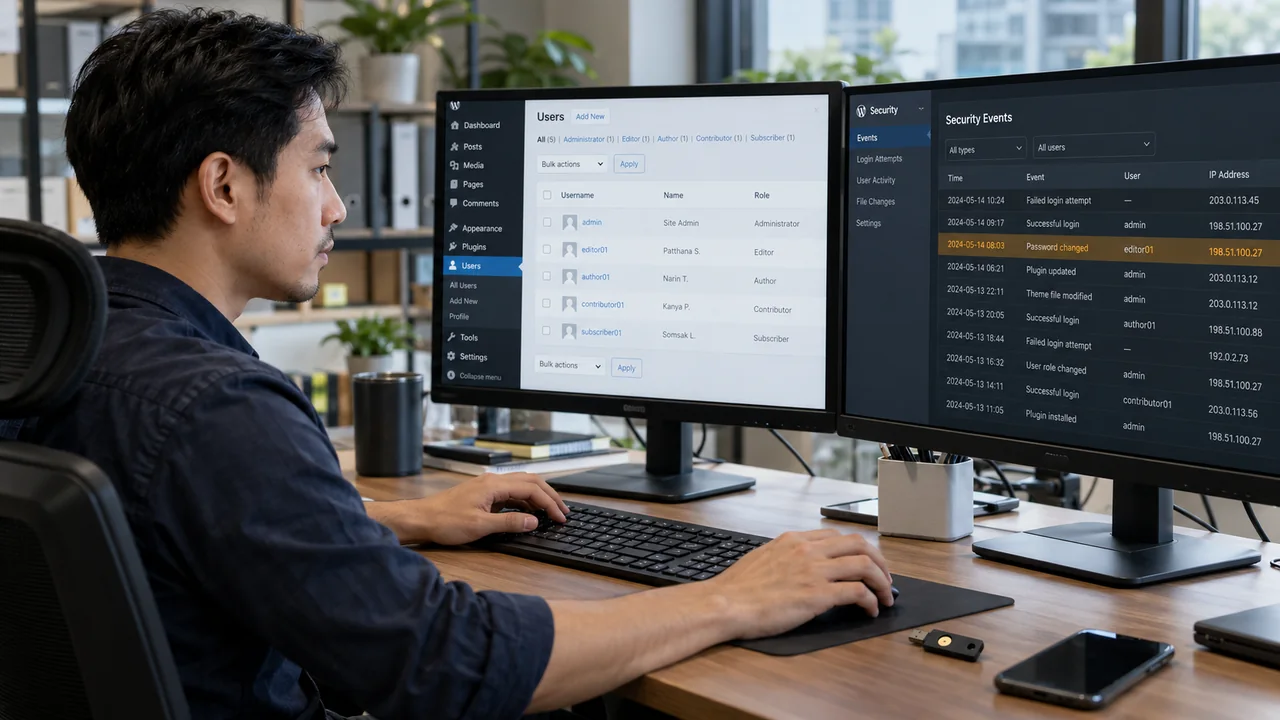
WordPress Security คือการลดโอกาสถูกโจมตี จำกัดผลกระทบ และเตรียมให้ตรวจพบกับกู้ระบบได้ ความปลอดภัยไม่ได้จบที่ติดตั้งปลั๊กอินหนึ่งตัว เพราะบัญชีผู้ดูแล โฮสติ้ง ส่วนขยาย และกระบวนการอัปเดตเชื่อมกัน หากมีช่องโหว่ที่จุดใด เว็บทั้งระบบอาจได้รับผลกระทบ
WordPress Security ควรเริ่มจากทรัพย์สินที่ต้องปกป้อง
ระบุว่าเว็บเก็บข้อมูลใดและเชื่อมบริการอะไร เว็บบริษัทอาจมีข้อมูลผู้ติดต่อ ส่วนร้านค้ามีคำสั่งซื้อกับข้อมูลจัดส่ง รายการนี้ช่วยเลือกสิทธิ์ การเก็บ Log และแผนกู้ให้ตรงผลกระทบ อย่าดูเฉพาะหน้าเว็บ เพราะอีเมล โดเมน โฮสติ้ง และบัญชีสำรองอาจเป็นทางให้ผู้โจมตีควบคุมระบบได้เช่นกัน
แยกบัญชีผู้ใช้และให้สิทธิ์เท่าที่จำเป็น
ผู้เขียนเนื้อหาไม่จำเป็นต้องติดตั้งปลั๊กอิน ใช้บัญชีรายบุคคลเพื่อรู้ว่าใครเปลี่ยนอะไรและปิดสิทธิ์เมื่อพ้นหน้าที่ หลีกเลี่ยงบัญชีแอดมินร่วมกันหลายทีม เพราะตรวจเหตุและถอนสิทธิ์ยาก ผู้ให้บริการภายนอกควรได้สิทธิ์ตามงานและช่วงเวลาที่ตกลง โดยบริษัทต้องควบคุมบัญชีเจ้าของระบบสำคัญได้
ป้องกันบัญชีและเส้นทางเข้าสู่ระบบ
ใช้รหัสผ่านไม่ซ้ำ เก็บอย่างเหมาะสม และเพิ่ม MFA ที่ระบบรองรับทั้ง WordPress กับบริการโฮสติ้ง จำกัดความพยายามเข้าสู่ระบบโดยไม่กีดกันผู้ใช้จริง การเปลี่ยน URL เข้าหลังบ้านอาจลดการรบกวนบางอย่าง แต่ไม่แทนอัปเดตส่วนขยายหรือควบคุมสิทธิ์ หากบัญชีถูกขโมย ผู้โจมตียังอาจใช้สิทธิ์ที่ได้รับได้
อัปเดต Core ธีม และปลั๊กอินอย่างมีแผน
ตรวจที่มา ผู้พัฒนา การรองรับเวอร์ชัน และข่าวช่องโหว่ที่เกี่ยวข้องกับสิ่งที่ติดตั้ง ใช้สำรองและเว็บทดสอบก่อนเปลี่ยนส่วนสำคัญ แต่ไม่ปล่อยช่องโหว่เสี่ยงสูงค้างเพียงเพราะรอรอบเดือน ต้องมีวิธีเร่งแก้หรือจำกัดฟังก์ชันตามความเสี่ยง การอัปเดตอัตโนมัติควรมีการติดตามผลและทางกู้เมื่อผิดพลาด
ไฟล์และสิทธิ์ระบบต้องไม่เปิดกว้างเกินงาน
โฮสติ้งควรแยกเว็บไซต์และบัญชีตามความเหมาะสม จำกัดสิทธิ์เขียนไฟล์ในจุดที่ต้องใช้ ไม่แก้สิทธิ์กว้างเพื่อให้ติดตั้งผ่านแล้วลืมทบทวน ป้องกันไฟล์สำรองและไฟล์ตั้งค่าจากการเปิดผ่านเว็บโดยตรง ความถูกต้องของสิทธิ์ต้องประเมินตามสภาพแวดล้อม ไม่ใช้ค่าจากคู่มือทั่วไปโดยไม่เข้าใจผลกับระบบที่รันอยู่
ฟอร์ม ไฟล์แนบ และบริการเชื่อมต่อมีความเสี่ยงอะไร
จำกัดประเภทและขนาดไฟล์ ตรวจข้อมูลรับเข้าและสิทธิ์เข้าถึงไฟล์ที่เก็บ หลีกเลี่ยงส่ง API Key หรือข้อมูลลับให้เบราว์เซอร์เมื่อไม่จำเป็น การเชื่อม CRM ควรใช้สิทธิ์เฉพาะงานและเก็บประวัติผลส่ง หากผู้รับบริการเปลี่ยนต้องถอนช่องทางเดิมด้วย ไม่เหลือบัญชีหรือคีย์ที่ไม่มีคนดูแล
WAF และการตรวจความผิดปกติช่วยส่วนไหน
WAF อาจช่วยคัดคำขออันตรายก่อนถึงระบบ แต่ต้องตั้งและติดตามให้เหมาะกับฟอร์ม ร้านค้า และระบบเชื่อม ไม่ใช้แทนแก้ช่องโหว่ ควรแจ้งเตือนเหตุที่นำไปทำงานต่อได้ เช่น บัญชีแอดมินใหม่โดยไม่คาดหมาย ไฟล์เปลี่ยน หรือเกิดข้อผิดพลาดเพิ่มขึ้น โดยมีคนตรวจ แทนส่งแจ้งเตือนจำนวนมากจนทีมมองข้าม
สถาปัตยกรรมป้องกันและจำกัดผลกระทบ
แยกเส้นทางเว็บสาธารณะจากงานบริหารและที่เก็บสำรองตามที่บริการรองรับ ใช้ HTTPS ให้การสื่อสารเข้ารหัส และเก็บสำรองนอกเครื่องหรือบัญชีที่อาจถูกยึดร่วมกัน กำหนดขอบเขตสิทธิ์ฐานข้อมูลและบริการเชื่อม หากเว็บหนึ่งในโฮสติ้งมีปัญหา การแยกที่เหมาะสมช่วยลดโอกาสกระทบเว็บไซต์อื่น
Workflow เมื่อสงสัยว่าเว็บไซต์ถูกแฮก
ยืนยันอาการ → จำกัดการเข้าถึงที่เสี่ยง → เก็บหลักฐานและเวลาที่พบ → ประเมินบัญชี ไฟล์ และข้อมูลที่กระทบ → ทำความสะอาดหรือกู้จากชุดที่ตรวจแล้ว → แก้สาเหตุ → เปลี่ยนข้อมูลรับรองที่ได้รับผล → ตรวจและติดตามหลังเปิด การกู้ให้หน้าแรกกลับมาไม่ได้ยืนยันว่าช่องทางเข้าถูกปิดหรือข้อมูลไม่ถูกเปลี่ยน
ตัวอย่าง: มีผู้ใช้ใหม่และข้อความแปลกในหน้าบริการ
หากพบแอดมินที่ไม่รู้จักร่วมกับลิงก์ที่ไม่ได้อนุมัติ ไม่ควรลบข้อความอย่างเดียวแล้วจบ ตรวจเวลาสร้างบัญชี สิทธิ์ การเปลี่ยนไฟล์ และช่องทางเข้าสู่ระบบร่วมกัน เก็บข้อมูลที่ช่วยหาสาเหตุก่อนแก้ตามแผน การประเมินผลกระทบต้องอิงหลักฐาน ไม่ด่วนสรุปว่าข้อมูลลูกค้าปลอดภัยเพราะฟอร์มยังใช้งานได้
ต้นทุนดูแลและข้อจำกัดของการตรวจ
งบควรรวมอัปเดต เฝ้าระวัง สำรอง ซ้อมกู้ และการรับเหตุ สิ่งที่บริการรวมต้องระบุชัด เช่น เวลารับแจ้งกับเวลาที่คาดว่าจะกลับใช้ได้เป็นคนละเรื่อง การสแกนไม่พบปัญหาไม่ได้รับประกันว่าไม่มีปัญหา และการมี Log ต้องคุมสิทธิ์กับระยะเก็บ เพราะอาจมีข้อมูลที่ไม่ควรเปิดให้ทุกคนอ่าน
Best Practices สำหรับทีมบริษัทและการเติบโต
ทำทะเบียนส่วนขยาย บัญชี และผู้รับผิดชอบ ทบทวนสิทธิ์เมื่อเปลี่ยนทีม ซ้อมการรับเหตุเป็นระยะ และตรวจการคืนระบบหลังอัปเดต หากเพิ่ม AI หรือระบบอัตโนมัติ ให้กำหนดสิทธิ์ของงานนั้นและช่องทางหยุดเมื่อทำผิด การเพิ่มฟังก์ชันควรเพิ่มรายการตรวจที่สัมพันธ์กัน ไม่ปล่อยให้สิทธิ์และบริการเก่าสะสมโดยไม่มีเจ้าของ
เช็กลิสต์ก่อนนำไปใช้งาน
สิ่งที่ควรตรวจสำหรับ WordPress Security
- บัญชีสำคัญใช้รหัสผ่านไม่ซ้ำและ MFA ที่รองรับ
- ผู้เขียนกับแอดมินมีสิทธิ์แยก
- รู้รายการส่วนขยายและเจ้าของบริการเชื่อม
- มีสำรองแยกและหลักฐานซ้อมกู้
- มีคนรับแจ้งเตือนและแผนตอบสนองเหตุ
- ตรวจเว็บทดสอบและถอนสิทธิ์ที่เลิกใช้แล้ว
สรุป
WordPress Security ต้องดูทั้งบัญชี ส่วนขยาย โฮสติ้ง และข้อมูลที่เว็บเชื่อม ควบคุมสิทธิ์ อัปเดตตามความเสี่ยง และเตรียมหลักฐานกับแผนกู้ เมื่อเกิดเหตุให้แก้สาเหตุร่วมกับคืนระบบ การดูแลเป็นกระบวนการต่อเนื่องจึงมีผลมากกว่าจำนวนเครื่องมือป้องกันที่ติดตั้ง
หากกำลังวางโครงการเว็บไซต์ สามารถดูขอบเขตบริการรับทำเว็บไซต์ WordPress ของ Zairosoft และเตรียมความต้องการก่อนปรึกษาทีมงาน
เอกสารอ้างอิง: WordPress: Hardening WordPress
คำถามที่พบบ่อย
ไม่พอ ต้องดูบัญชี อัปเดต สิทธิ์ โฮสติ้ง สำรอง และการรับเหตุร่วมกัน เครื่องมือหนึ่งตัวไม่ครอบคลุมทุกความเสี่ยง
ไม่ควรถือว่าปลอดภัยจากวิธีนี้เพียงอย่างเดียว ยังต้องควบคุมบัญชีและแก้ช่องโหว่ที่เกี่ยวข้อง
ต้องดูแล เพราะข้อมูลติดต่อ ภาพลักษณ์ และบัญชีเชื่อมระบบยังได้รับผลกระทบจากการถูกโจมตีได้
ต้องตรวจชุดสำรองและหาสาเหตุร่วมกัน หากสำรองมีปัญหาหรือช่องทางโจมตียังอยู่ การกู้อาจทำให้เกิดเหตุซ้ำ
ให้ตามขอบเขตงานและข้อตกลง บริษัทควรควบคุมบัญชีเจ้าของระบบได้ และถอนสิทธิ์เมื่อไม่มีงานที่จำเป็น
